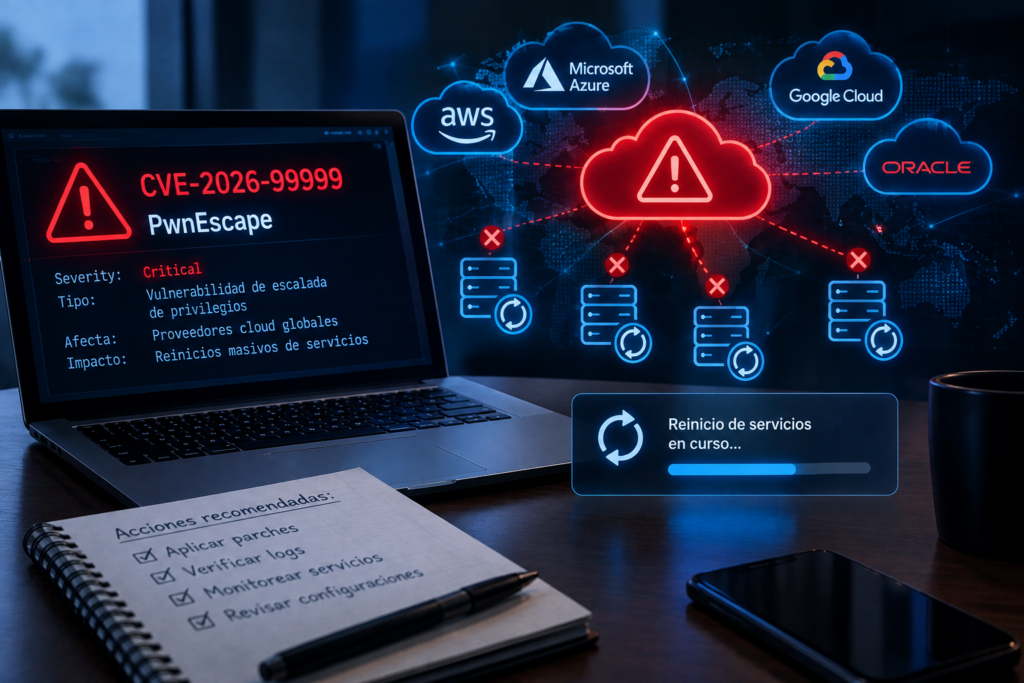
El monitoreo de inteligencia ha detectado un estado de alerta máxima y mantenimiento de emergencia a nivel global que afecta a la industria de proveedores de infraestructura Cloud y Servidores Privados Virtuales (VPS). Múltiples operadores tecnológicos (incluyendo Akamai/Linode, Hostinger, Fly.io, Contabo, entre otros) están realizando reinicios masivos de sus flotas de servidores físicos. Esta movilización de emergencia responde a la divulgación pública el 15 de octubre de 2026 de la vulnerabilidad crítica CVE-2026-99999, apodada “PwnEscape”. El fallo, calificado con un CVSS de 9.3, afecta al kernel de Linux y permite una evasión desde el entorno invitado hacia el anfitrión (Guest-to-Host Escape) en infraestructuras KVM.
Análisis Técnico y Vectores de Riesgo
La vulnerabilidad CVE-2026-99999 (PwnEscape) representa uno de los escenarios de riesgo más severos para entornos en la nube multi-inquilino (multi-tenant). El análisis inicial de los avisos de estado técnicos revela lo siguiente:
- Vector de Escape (Guest-to-Host): El fallo reside en el manejo de redes o procesos de virtualización del kernel de Linux subyacente que soportan los hipervisores KVM. Un atacante que posea acceso (incluso legítimo, como cliente) a una instancia VPS o máquina virtual (el “invitado”) puede explotar este error para escapar de la virtualización y comprometer el servidor físico anfitrión (el “host”).
- Impacto Sistémico: Al comprometer el host, el atacante podría teóricamente acceder, modificar o interrumpir el procesamiento y los datos de todas las demás máquinas virtuales alojadas en ese mismo hardware físico.
- Disrupción Operativa: Debido a la criticidad (CVSS 9.3) y a la divulgación previa al fin de semana, la industria no tiene margen de espera. La mitigación exige no solo la aplicación de parches en la flota entera, sino el reinicio mandatorio de los hipervisores físicos, lo que se traduce en pausas o reinicios forzados de las instancias VPS de los clientes (con tiempos de inactividad estimados de 6 a 20 minutos por nodo).
Plan de Mitigación Operativa y Respuesta
- Evaluación de Impacto de Proveedores Cloud: Identificar de inmediato todos los activos críticos y servicios de la organización (y de clientes clave) que estén alojados en proveedores VPS basados en KVM. Se deben anticipar reinicios abruptos de las instancias y asegurar que los servicios críticos tengan configuradas rutinas de auto-recuperación y reinicio automático de demonios (daemons).
- Parcheo Interno de Hipervisores (Urgente): Si la organización o algún cliente administra su propia infraestructura de virtualización KVM on-premise o bare-metal basada en Linux, se deben aplicar los parches de emergencia del kernel correspondientes a la vulnerabilidad PwnEscape y programar los reinicios de los hosts físicos fuera del horario pico, pero sin demora.
- Monitoreo Transitorio: Elevar la sensibilidad de las alertas del SIEM respecto a comportamientos anómalos a nivel de red o intentos de escalada de privilegios dentro de cualquier entorno de contenedores o máquinas virtuales, mientras se completan las ventanas de mantenimiento global.