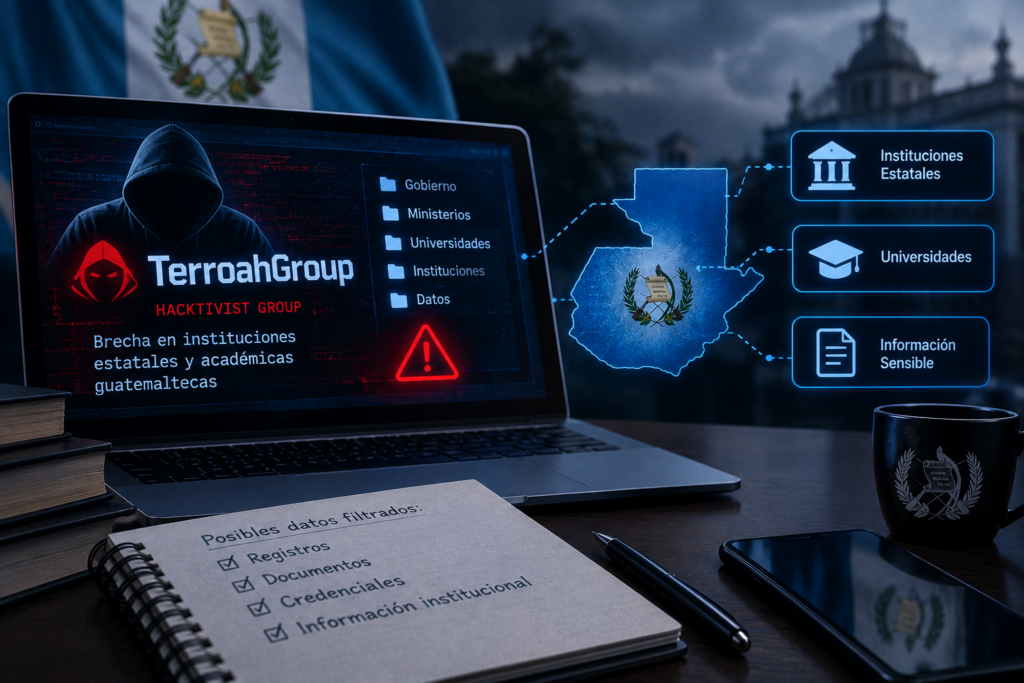
El monitoreo de inteligencia de fuentes abiertas ha detectado un reclamo emitido el 22 de octubre de 2026 por el actor de amenazas conocido como “TerroahGroup”. El grupo afirma haber vulnerado y extraído bases de datos pertenecientes a dos instituciones de infraestructura crítica en Guatemala: el organismo estatal responsable del registro y control de armas de fuego, y la principal universidad pública del país. Es fundamental subrayar que, hasta el momento, este incidente se clasifica como una afirmación de brecha no verificada (“presunta”) por parte del actor de amenazas, y no constituye una confirmación técnica de compromiso.
Análisis Técnico y Vectores de Riesgo
El actor de amenazas sostiene haber obtenido acceso a bases de datos que contienen credenciales de inicio de sesión y datos de usuarios. Además, afirman mantener un monitoreo continuo sobre los portales web afectados, indicando que los objetivos fueron seleccionados debido a supuestas debilidades en su perímetro de seguridad.
El nivel de riesgo asociado a esta presunta brecha es excepcionalmente alto debido a la naturaleza de los datos involucrados en ambos sectores:
- Sector Defensa / Control de Armas: Si el reclamo es real, la exposición de los registros estatales podría comprometer información sobre propietarios de armas de fuego y municiones, lo que representa un riesgo regulatorio, de inteligencia y de seguridad física extremadamente grave.
- Sector Educación Superior: La vulneración de la principal universidad pública expondría la Información de Identidad Personal (PII) y credenciales de un volumen masivo de estudiantes, profesores y personal administrativo, facilitando campañas de phishing dirigidas o robo de identidad.
Cabe destacar que el actor “TerroahGroup” mantiene un historial activo de reclamos y ataques dirigidos contra diversos objetivos gubernamentales a lo largo de América Latina.
Plan de Mitigación Operativa y Respuesta
- Caza de Muestras en Dark Web: Rastrear continuamente la actividad de “TerroahGroup” en foros clandestinos para capturar y analizar cualquier muestra (sample) de datos que publiquen, lo cual permitirá confirmar la autenticidad de la brecha y el alcance real de la exfiltración.
- Auditoría de Reutilización de Credenciales: Ejecutar consultas preventivas sobre nuestra base de clientes corporativos para identificar si usuarios clave (ejecutivos, administradores de TI) están utilizando correos electrónicos institucionales vinculados a la universidad pública afectada como método de recuperación, forzando restablecimientos de contraseñas de manera proactiva.
- Vigilancia del Perímetro de Clientes Locales: Aumentar la sensibilidad de los sistemas IDS/IPS y WAF para los clientes gubernamentales y del sector defensa en la región, en busca de patrones de escaneo de vulnerabilidades, dado que el actor afirma capitalizar activamente las “debilidades de seguridad” institucionales.