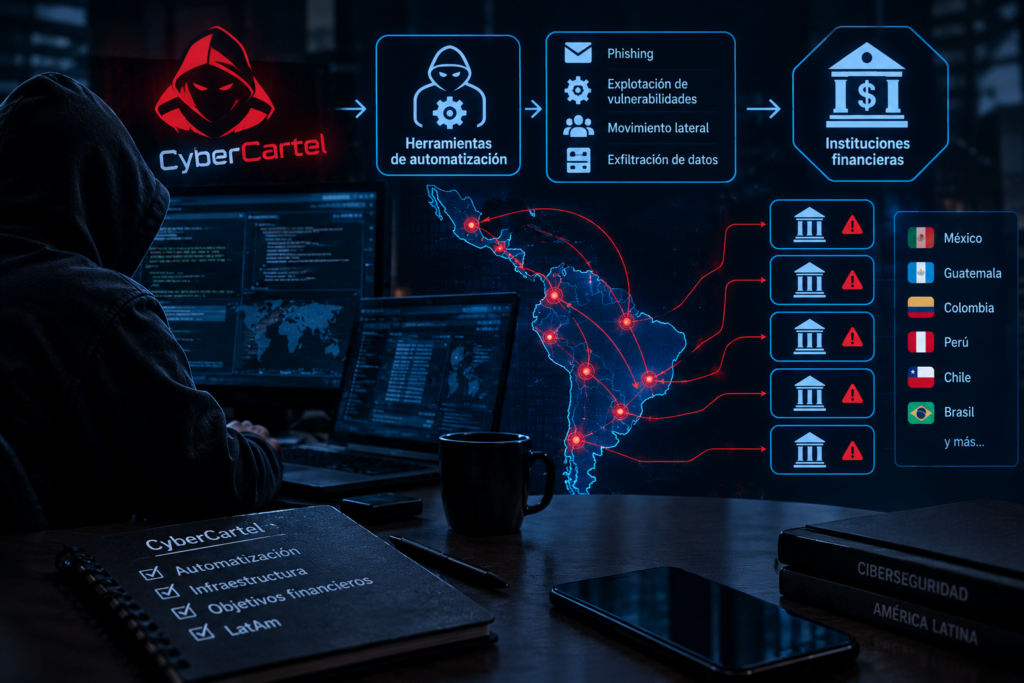
El 21 de octubre de 2026, una investigación de ciberseguridad expuso las operaciones del grupo de amenazas “CyberCartel” (también conocido como Tr4nsHack Team). Este grupo ha desarrollado y desplegado una arquitectura de agentes de Inteligencia Artificial denominada “CARLIY0S”, la cual integra modelos de lenguaje (como Claude, Grok y Kimi) para automatizar y escalar ataques cibernéticos. La campaña está dirigida presuntamente contra más de 400 instituciones del sector financiero en Latinoamérica, abarcando bancos, empresas Fintech y proveedores de servicios de pago. Las identidades específicas de las organizaciones se mantienen anonimizadas, por lo que el impacto directo a nivel individual se considera actualmente como una exposición presunta y no una confirmación definitiva de intrusión.
Análisis Técnico y Vectores de Riesgo
El uso de agentes de IA por parte de CyberCartel permite automatizar el ciclo completo del ataque: reconocimiento, identificación de vulnerabilidades, explotación, recolección de credenciales y acceso a infraestructuras financieras a velocidades que superan la capacidad de respuesta humana tradicional.
Los investigadores lograron capturar una base de datos operativa del atacante (“FinancialSoft”) fechada el 24 de septiembre de 2026, la cual contiene aproximadamente 4,493 registros críticos de las entidades objetivo. Los artefactos extraídos revelan un riesgo severo de compromiso de infraestructura e incluyen:
- 391 claves de API corporativas y 20 claves de firma JWT.
- 67 contraseñas en texto claro, 51 credenciales de acceso a portales y 43 cadenas de conexión a bases de datos internas.
- 903 números de cuentas bancarias (asociados principalmente al sistema financiero mexicano).
- Documentación de más de 200 vulnerabilidades en aplicaciones web y APIs (incluyendo posibles zero-days).
A nivel de infraestructura de red, el actor utiliza redes de proxies residenciales para ofuscar su origen y evadir bloqueos geográficos o listas de reputación. Se identificó el indicador 157[.]180[.]98[.]220 como un servidor central de Comando y Control (C2) utilizado para el intercambio de información entre los agentes de IA a través del puerto 8001/TCP.
Plan de Mitigación Operativa y Respuesta
- Caza de Amenazas (Threat Hunting) Histórica: Consultar los registros del SIEM, firewalls y DNS (cubriendo el período de mayo a septiembre de 2026 y fechas posteriores) en busca de conexiones salientes o entrantes hacia la IP 157[.]180[.]98[.]220 por el puerto 8001/TCP. Dado el uso de proxies residenciales, esta búsqueda debe complementarse rastreando comportamientos anómalos como enumeración masiva de directorios o picos inusuales de peticiones automatizadas.
- Auditoría y Rotación de Secretos (APIs y JWT): Instruir a los equipos de desarrollo e infraestructura para que realicen una auditoría exhaustiva y rotación preventiva de claves de API expuestas a Internet, cadenas de conexión a bases de datos y, críticamente, las claves criptográficas utilizadas para firmar tokens JWT.
- Fortalecimiento de Lógica de Negocio y Antifraude: Coordinar con los equipos de Fraude para ajustar las reglas de detección transaccional. Se deben establecer alertas estrictas para operaciones financieras que se desvíen del comportamiento habitual del cliente, modificaciones de beneficiarios de alto riesgo y accesos administrativos desde ubicaciones inusuales, respaldados obligatoriamente por Autenticación Multifactor (MFA) resistente a phishing.