
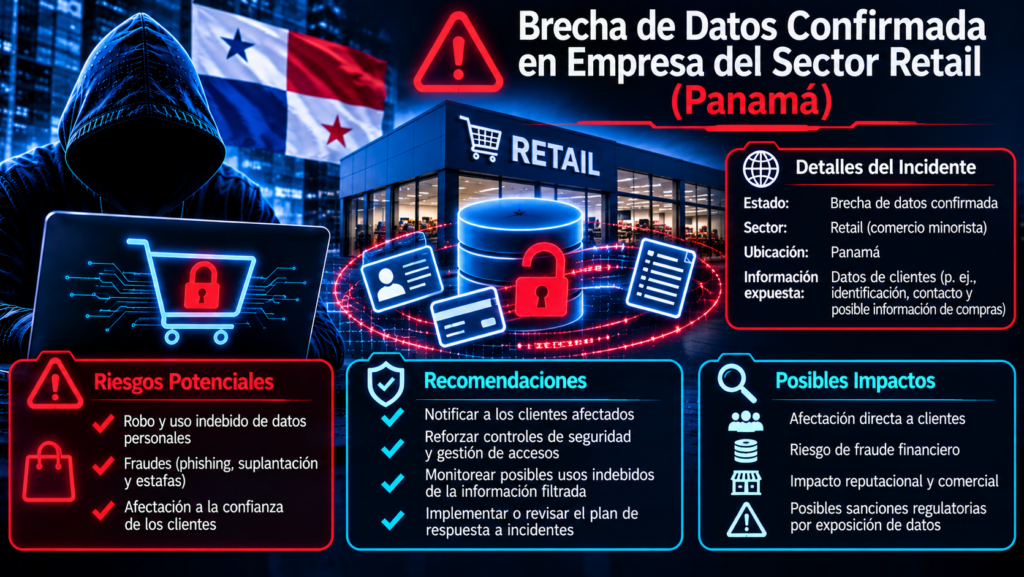
El 13 de noviembre de 2026, una empresa líder en el sector retail y de mejoramiento del hogar en Panamá emitió un comunicado oficial informando sobre un incidente de seguridad de la información. Según el reporte, el 6 de noviembre de 2026, la organización detectó indicios de un acceso no autorizado a una de sus bases de datos, lo que resultó en el compromiso de la confidencialidad de cierta información de sus clientes. La notificación se realizó en cumplimiento con la Ley 81 de 2019 y el Decreto Ejecutivo 285 de 2021 sobre Protección de Datos Personales en la República de Panamá.
Análisis Técnico y Vectores de Riesgo
Aunque la empresa afirma no tener evidencia de un uso indebido de la información a la fecha del comunicado, la confirmación de un acceso no autorizado a una base de datos de clientes representa un riesgo significativo de exposición de Información de Identificación Personal (PII).
- Confirmación de Brecha: A diferencia de supuestas filtraciones en foros, este incidente ha sido confirmado directamente por la entidad afectada mediante un comunicado de seguridad, lo que valida la existencia del compromiso en su infraestructura.
- Vector de Acceso Desconocido: El comunicado no especifica el método utilizado por los atacantes para acceder a la base de datos (por ejemplo, explotación de vulnerabilidades, compromiso de credenciales o exposición en la nube).
- Riesgo para Clientes (Ingeniería Social): La información típicamente almacenada en bases de datos de clientes del sector retail (nombres, correos electrónicos, números de teléfono e historiales de compra) es altamente valiosa para los ciberdelincuentes. Esta información puede ser utilizada para lanzar campañas de phishing dirigidas y estafas telefónicas (vishing) personalizadas.
- Cumplimiento Regulatorio: La notificación proactiva evidencia el cumplimiento de las normativas panameñas (Ley 81) que obligan a los responsables del tratamiento de datos a informar a los titulares sobre incidentes que comprometan su información personal.
Plan de Mitigación Operativa y Respuesta
Para las organizaciones que puedan tener interacciones corporativas con la entidad afectada o para los clientes individuales, se recomiendan las siguientes medidas preventivas:
- Vigilancia contra Phishing: Alertar a los usuarios y clientes sobre la posibilidad de recibir correos electrónicos, mensajes de texto (SMS) o llamadas telefónicas sospechosas que intenten suplantar la identidad de la empresa de retail afectada. Se debe instruir a los usuarios a no hacer clic en enlaces no solicitados ni proporcionar información financiera.
- Monitoreo de Cuentas y Transacciones: Los usuarios deben monitorear sus estados de cuenta bancarios y tarjetas de crédito en busca de cualquier actividad inusual o no reconocida.
- Revisión de Contraseñas (Higiene Digital): Si los usuarios mantienen cuentas registradas en las plataformas de la empresa afectada, se recomienda realizar un cambio de contraseña preventivo, asegurándose de no reutilizar la misma clave en otros servicios.