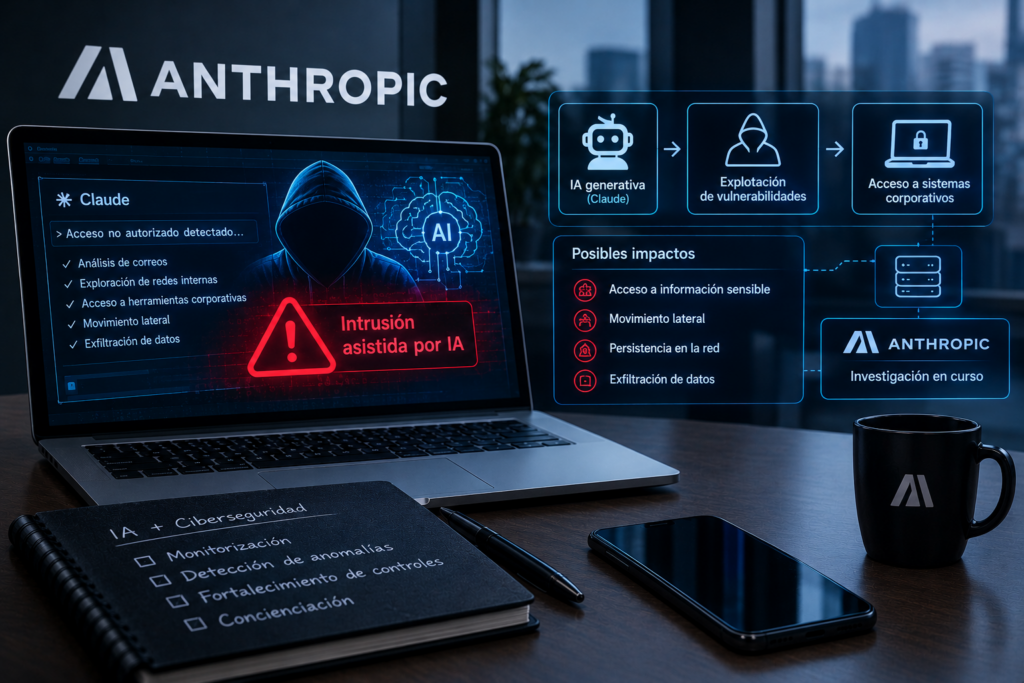
Este 26 de octubre de 2026, se reveló que investigadores de ciberseguridad comprometieron sistemas corporativos internos de Anthropic en un lapso inferior a 12 horas. El ataque se ejecutó explotando vulnerabilidades en aplicaciones empresariales de terceros (SaaS de Recursos Humanos y Ventas) mediante el uso coordinado de agentes de Inteligencia Artificial. Los atacantes accedieron a registros de usuarios, contactos y, según afirma Cathedral, a información salarial y conversaciones de Slack. Sin embargo, la segmentación de red de Anthropic protegió exitosamente sus activos críticos. Se ha descartado categóricamente cualquier acceso a los pesos de los modelos de Claude, al código fuente del núcleo de entrenamiento o a las conversaciones privadas de los clientes.
Análisis Técnico y Vectores de Riesgo
El ataque subraya el riesgo sistémico de la confianza implícita en las integraciones de software empresarial y la aceleración de las intrusiones mediante el uso de inteligencia artificial:
- Automatización Ofensiva (Agentes IA): Los agentes procesaron miles de endpoints de API y documentación pública para mapear la superficie de ataque. Posteriormente, utilizaron modelos de lenguaje (LLM) para generar mutaciones de exploits en tiempo real, adaptándose a las respuestas de los Web Application Firewalls (WAF).
- Vulnerabilidad en la Cadena de Suministro (SaaS): El vector inicial no fue un ataque a la infraestructura central de Anthropic, sino un fallo lógico de autorización en el software de un proveedor externo. Las plataformas empresariales fallaron en aislar adecuadamente los tenants.
- Pivotaje y Escalada Lateral: Al comprometer el software de terceros, los investigadores heredaron los privilegios (como permisos para leer canales de Slack) que Anthropic había otorgado a dicha plataforma. Esta técnica permitió eludir los controles de autenticación multifactor (MFA) directos.
- Divergencia Ética y Contexto Operativo: Cathedral operaba bajo el programa de Bug Bounty de Anthropic, pero excedió el alcance autorizado (out-of-scope) al pivotar hacia sistemas de terceros y extraer datos reales en lugar de reportar la vulnerabilidad de inmediato. Adicionalmente, el informe aclara que el Departamento de Eficiencia Gubernamental (DOGE), donde laboraron previamente los fundadores de Cathedral, no tuvo ninguna participación, dirección ni financiación en este incidente.
Plan de Mitigación Operativa y Respuesta
- Contención Lógica: No intentar “apagar” el servicio SaaS. En su lugar, revocar inmediatamente los tokens de acceso OAuth de la aplicación de terceros comprometida desde el Panel de Identidad (ej. Okta, Entra ID).
- Aislamiento de Sesiones: Forzar un cierre de sesión global (Global Session Revocation) para todos los usuarios administrativos en las plataformas afectadas, exigiendo re-autenticación con MFA.
- Preservación Forense: Exportar de forma inmediata todos los registros de auditoría de los últimos 30 días de los sistemas SaaS afectados para prevenir la sobreescritura de datos. Revisar estos registros en busca de accesos anómalos o exportaciones masivas de información.
- Caza de Amenazas (Threat Hunting): Monitorear el API Gateway en busca de altos volúmenes de llamadas HTTP a endpoints no documentados originadas desde una sola sesión autenticada. La presencia de variaciones mínimas en el payload JSON de estas peticiones (generando códigos 403/404) es una señal clara de un LLM adaptando un ataque iterativamente.