
Ataque a la cadena de suministro digital afecta a importantes organizaciones internacionales
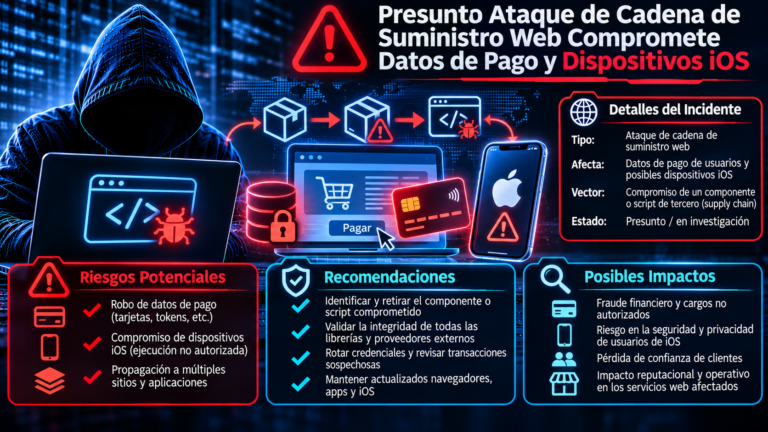
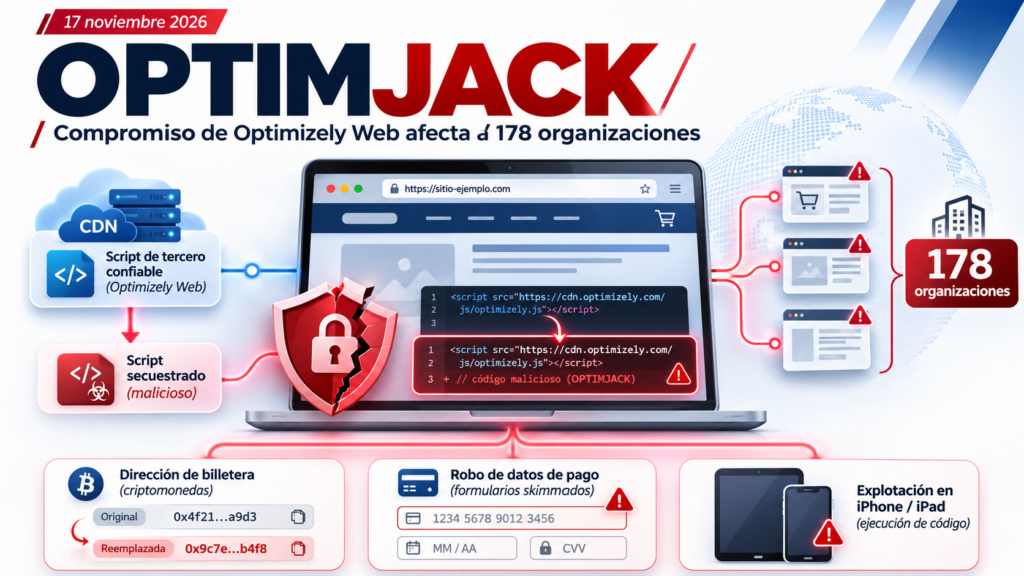
Una campaña de ciberataques identificada como OPTIMJACK comprometió scripts de la plataforma Optimizely Web Experimentation, utilizada para realizar pruebas A/B y personalizar experiencias digitales. La actividad maliciosa, detectada el 16 de noviembre de 2026, permitió distribuir código JavaScript a visitantes de sitios web legítimos, exponiéndolos a posibles robos de información financiera, manipulación de transacciones con criptomonedas e intentos de explotación de vulnerabilidades en dispositivos Apple.
De acuerdo con la investigación de Report URI, se identificó código malicioso en 188 de los 1,611 scripts analizados, correspondientes a 178 organizaciones. Entre las entidades asociadas a los scripts comprometidos figuran Zoom, BBC, CNN, Salesforce, GitLab, IKEA, HSBC, Equifax, Air France-KLM y Ledger.
La campaña recibió el nombre OPTIMJACK por parte de Unit 42, de Palo Alto Networks, debido al abuso de la infraestructura de Optimizely como mecanismo para distribuir contenido malicioso a través de sitios web legítimos.
¿Cómo se desarrolló el ataque?
A diferencia de los ataques tradicionales contra servidores web, OPTIMJACK aprovechó la confianza depositada en un proveedor externo de servicios digitales.
Los atacantes consiguieron modificar configuraciones de proyectos de Optimizely, introduciendo código JavaScript malicioso que posteriormente era distribuido desde cdn.optimizely.com, un dominio legítimo utilizado por las organizaciones para cargar funcionalidades de experimentación y personalización.
Este mecanismo permitió que el código malicioso se ejecutara dentro del contexto de los sitios afectados, sin necesidad de comprometer directamente sus servidores.
Según la información proporcionada por Optimizely, el incidente involucró la explotación de una vulnerabilidad en el proceso de registro de cuentas de su servicio Experimentation. Sin embargo, todavía no se ha explicado públicamente cómo esta debilidad permitió modificar proyectos correspondientes a otras organizaciones.
La actividad fue observada entre las 04:21 y las 23:11 UTC del 16 de noviembre de 2026, durante una ventana aproximada de 19 horas.
Capacidades maliciosas identificadas
El análisis técnico reveló que OPTIMJACK integraba múltiples funcionalidades orientadas a comprometer información financiera y aprovechar vulnerabilidades en dispositivos móviles.
Manipulación de transacciones con criptomonedas: el código era capaz de identificar direcciones de billeteras digitales y sustituirlas por direcciones controladas por los atacantes. Esta técnica, conocida como clipboard hijacking, podía modificar direcciones copiadas o pegadas por los usuarios, redirigiendo potencialmente sus transferencias.
Robo de información bancaria: se identificó un módulo de web skimming diseñado para capturar números de tarjetas introducidos en formularios alojados directamente en los sitios afectados. La información podía enviarse a infraestructura controlada por los atacantes mediante solicitudes HTTP.
Exfiltración de información del navegador: el código también incorporaba capacidades para recopilar cookies accesibles mediante JavaScript y capturas del contenido de la página bajo determinadas condiciones. Las cookies protegidas mediante el atributo HttpOnly no podían recuperarse utilizando este mecanismo.
Explotación de dispositivos iOS: uno de los componentes más relevantes de la campaña fue la distribución de los kits de explotación Coruna y DarkSword, dirigidos a dispositivos iPhone y iPad con versiones vulnerables de iOS.
La selección del kit dependía de la versión del sistema operativo detectada en el dispositivo visitante. Sin embargo, las investigaciones públicas únicamente confirman la entrega de los componentes de explotación, sin evidencia concluyente de infecciones exitosas.
Alcance internacional y exposición en América Latina
Entre los dominios identificados en la investigación se encuentran organizaciones pertenecientes a los sectores tecnológico, financiero, comercial, de transporte y medios de comunicación.
En América Latina, la información publicada identifica al menos dos dominios asociados con scripts comprometidos:
www.hsbc.com.mx— HSBC México.betsson.bet.ar— Betsson Argentina.
Es importante señalar que la presencia de una organización en el listado no demuestra que todos sus servicios digitales hayan sido comprometidos ni que se haya producido una exfiltración efectiva de información.
El alcance confirmado corresponde a los scripts maliciosos identificados durante la investigación. La cantidad total de visitantes expuestos, tarjetas comprometidas y dispositivos afectados permanece sin determinar.
Infraestructura y evolución de la campaña
La operación utilizó diversos dominios para distribuir cargas maliciosas, recibir información recopilada y redirigir dispositivos hacia infraestructura de explotación.
Entre los principales indicadores identificados se encuentran:
| Indicador | Función identificada |
|---|---|
1688360[.]cc | Distribución del código malicioso y recepción de información |
webshell[.]lol | Infraestructura vinculada con mecanismos de inyección |
linkforge[.]cc | Distribución de componentes utilizados en actividad previa |
5vobauua3ojpklx[.]icu | Redireccionamiento hacia kits de explotación iOS |
eil786npto9u5bq[.]icu | Infraestructura alternativa de redireccionamiento |
l7bcsnwc7nzr3uo[.]icu | Telemetría asociada con el kit Coruna |
136.113.106[.]136 | Dirección IP asociada con infraestructura maliciosa |
Las investigaciones identificaron además 26 recompilaciones del componente track.js durante el 16 de noviembre, lo que evidencia modificaciones continuas del código utilizado en la operación.
Report URI documentó aproximadamente USD 7,040 recibidos en billeteras asociadas al atacante hasta las 19:25 UTC de ese día. No obstante, la totalidad de dichos fondos no puede atribuirse directamente a víctimas de OPTIMJACK.
Asimismo, existen indicios de actividad previa del mismo operador mediante scripts de terceros relacionados con Kissmetrics, StorifyMe y Minute Media, lo que sugiere una estrategia más amplia de abuso de proveedores digitales.
Respuesta de Optimizely y estado del incidente
Optimizely informó el 17 de noviembre de 2026 que había corregido la vulnerabilidad utilizada en el ataque, eliminado el código malicioso identificado y aplicado medidas de seguridad sobre las cuentas afectadas.
Sin embargo, estas acciones no permiten determinar retrospectivamente qué información pudo haber sido capturada durante la ventana de exposición.
Las investigaciones también evidenciaron que determinadas configuraciones de Content Security Policy (CSP) consiguieron impedir conexiones hacia infraestructura maliciosa, mientras que otras permitieron la ejecución de componentes debido a políticas permisivas o relaciones de confianza entre scripts.
El incidente evidencia los riesgos asociados con la ejecución de código JavaScript administrado por terceros, especialmente cuando estos componentes tienen acceso al contenido de páginas que procesan información financiera o sensible.
Panorama de la amenaza
OPTIMJACK constituye un caso relevante de compromiso de la cadena de suministro web, en el que los atacantes utilizaron infraestructura legítima para distribuir múltiples capacidades maliciosas a gran escala.
La combinación de manipulación de billeteras digitales, robo de información financiera y distribución de exploits para iOS demuestra cómo la alteración de un único servicio externo puede generar diferentes escenarios de exposición para organizaciones y usuarios.
Al 17 de noviembre de 2026, no se ha identificado públicamente al responsable de la campaña, no existe un CVE asignado a la vulnerabilidad explotada y no se dispone de una cifra verificada de usuarios o dispositivos efectivamente comprometidos.