
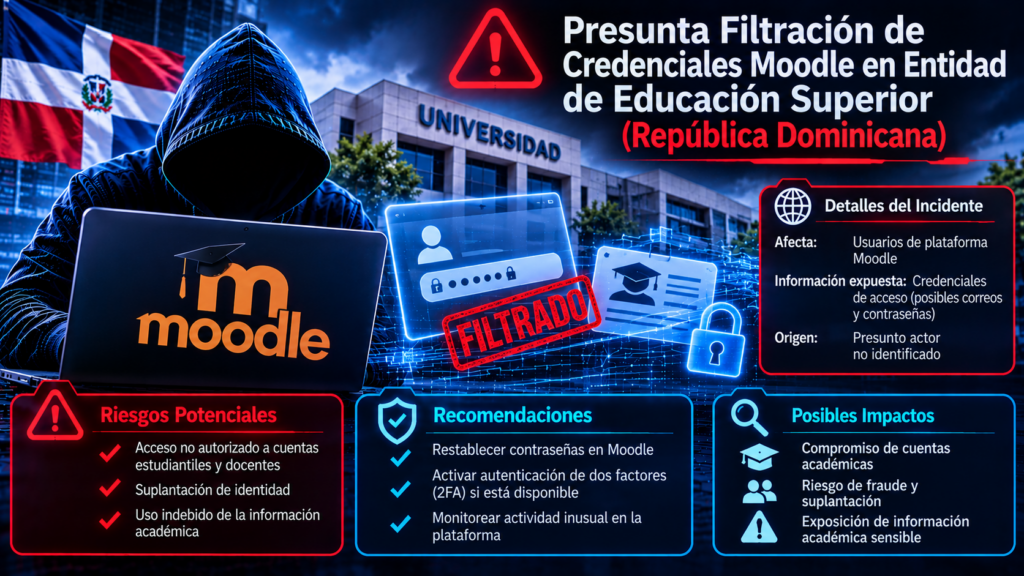
El 11 de noviembre de 2026, los sistemas de inteligencia cibernética interceptaron una publicación en foros clandestinos realizada por el actor de amenazas identificado como “ReiKernel”. El individuo alega la brecha y exfiltración de registros académicos pertenecientes a estudiantes de una universidad en la República Dominicana, enfocándose en la plataforma de gestión de aprendizaje (LMS) Moodle. El atacante afirma haber procesado 36,335 registros estructurados en formato JSON, los cuales incluyen contraseñas en texto plano validadas mediante plataformas de fugas de credenciales de la Dark Web (como LeakCheck). Al no existir un pronunciamiento oficial por parte de la institución académica, el evento se clasifica estrictamente como una presunta filtración pendiente de validación.
Análisis Técnico y Vectores de Riesgo
La naturaleza del vector de ataque sugerido por los indicadores técnicos revela un riesgo de seguridad de punto final (Endpoint) que trasciende la infraestructura perimetral de la institución:
- Vector de Acceso Inicial (Infostealers): A diferencia de una inyección SQL o un exploit directo contra los servidores de la universidad, la evidencia sugiere que los datos provienen de infecciones previas por malware robador de información (como RedLine, Lumma o Vidar). Estos malwares infectan los dispositivos personales de estudiantes o personal administrativo (usualmente por la descarga de software pirata) y roban las contraseñas autoguardadas en el navegador, así como las cookies de sesión.
- Agregación y Credential Stuffing: El actor “ReiKernel” presuntamente recopiló estos registros dispersos extraídos de miles de dispositivos infectados, los consolidó en un formato JSON y validó cuáles contraseñas seguían activas para el dominio de Moodle de la universidad. Esta táctica provee a otros actores cibercriminales un listado depurado para ejecutar ataques automatizados de Credential Stuffing (relleno de credenciales).
- Impacto de la Exposición (Contraseñas en Plano): La posesión de 36,335 contraseñas en texto plano no solo compromete el acceso a la plataforma Moodle (permitiendo manipulación de calificaciones o robo de información de compañeros), sino que eleva drásticamente el riesgo para otras cuentas corporativas o personales (como correos de Office 365, portales de pago y redes sociales) debido a la frecuente reutilización de claves por parte de los usuarios.
Plan de Mitigación Operativa y Respuesta
- Reinicio Masivo y Rotación de Credenciales: La medida más urgente es invalidar todas las sesiones activas en la plataforma Moodle y forzar un restablecimiento global de contraseñas para los más de 36,000 perfiles registrados. Las nuevas contraseñas deben cumplir con políticas de alta entropía.
- Auditoría de Inicios de Sesión (Threat Hunting): Extraer y analizar los registros de acceso (Access Logs) del servidor Moodle y el proveedor de identidad (Directorio Activo) de los últimos 30 días. Se debe buscar un volumen anómalo de inicios de sesión fallidos o conexiones exitosas provenientes de geolocalizaciones atípicas (o nodos Tor/VPN).
- Endurecimiento de Autenticación (MFA): Evaluar la implementación inmediata de Autenticación Multifactor (MFA) para todo el personal docente y administrativo que acceda al portal educativo, mitigando el riesgo de que contraseñas robadas por Infostealers sean suficientes para ingresar.