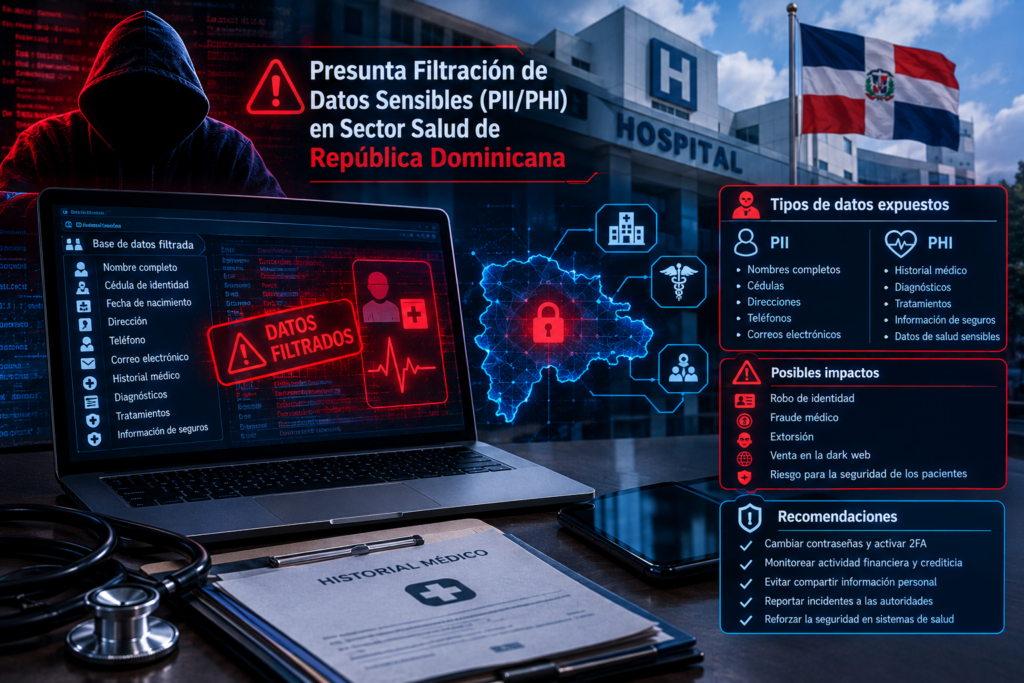
El 29 de octubre de 2026 a las 11:42 AM, el actor de amenazas “sameen” publicó en un foro de ciberdelincuencia una presunta base de datos atribuida a una institución médica de tercer nivel en la República Dominicana. El anuncio reclama poseer 15,284 registros y proporciona una muestra en formato JSON que contiene Identificadores Personales (PII) e Información de Salud (PHI) contextual. Al momento de emitir este informe, la autenticidad de la información no ha sido confirmada de forma independiente y no existen comunicados oficiales por parte de las autoridades nacionales o la institución afectada. El incidente se clasifica como una presunta filtración de alto riesgo pendiente de peritaje técnico.
Análisis Técnico y Vectores de Riesgo
La combinación de datos expuestos en la muestra visible cruza la frontera entre información administrativa e información sensible de salud, generando un escenario propicio para el fraude y la extorsión.
- Tipología de Datos Expuestos: La muestra incluye Nombres de pacientes, Identificación Nacional (Cédula/Pasaporte), Teléfonos, Correos Electrónicos, Nombres de médicos, fechas/horarios de citas y estado de aseguramiento.
- Riesgos Inminentes (Ingeniería Social): La amalgama de “Identificación Nacional” con el “Nombre del Médico y Cita” permite a los cibercriminales diseñar ataques de Phishing o Vishing (engaños telefónicos) de eficacia casi perfecta. Los atacantes pueden contactar a los pacientes simulando deudas pendientes por atenciones médicas pasadas o futuras utilizando el contexto clínico preciso para generar confianza.
- Riesgo de Fraude: El uso de identificaciones y estatus de aseguramiento facilita el fraude de facturación hacia las Administradoras de Riesgos de Salud (ARS) y la suplantación en trámites gubernamentales.
- Vectores de Exposición Hipotéticos: La presentación de la muestra estructurada en formato JSON sugiere fuertemente que los datos fueron extraídos mediante la consulta abusiva a una Interfaz de Programación de Aplicaciones (API), probablemente vinculada a portales de reserva de citas. Esto podría deberse a una vulnerabilidad BOLA/IDOR (falta de autorización por objeto) o a la ausencia de limitación de tasa (Rate Limiting). Alternativamente, el vector pudo originarse por un respaldo (backup) de la base de datos expuesto accidentalmente a Internet en la nube.
Plan de Mitigación Operativa y Respuesta
- Preservación Forense y Threat Hunting: Las entidades del sector deben salvaguardar inmediatamente los registros (logs) de sus WAF, API Gateways y bases de datos de los últimos 90 días. Se debe realizar una cacería de amenazas buscando cientos de peticiones HTTP GET/POST sucesivas originadas desde una misma dirección IP hacia endpoints de pacientes, lo cual confirmaría un scraping automatizado (abuso de API).
- Mitigación de Ecosistema API: Restringir temporalmente accesos externos no esenciales y configurar los WAF para aplicar bloqueo de consultas masivas a APIs (Rate Limiting).
- Gestión Criptográfica y de Identidades: Es imperativo implementar Autenticación Multifactor (MFA) para todo el personal médico, administrativo o proveedor de TI que acceda a las bases de datos de salud desde el exterior de la red. Adicionalmente, se deben auditar y modificar de forma preventiva las contraseñas de las cuentas de administración de bases de datos.
- Cumplimiento Regulatorio: Si la entidad afectada confirma técnicamente la filtración tras cruzar la muestra con sus bases de datos en producción, debe activar su estrategia de respuesta legal en cumplimiento con la Ley 172-13 sobre Protección de Datos de Carácter Personal en República Dominicana. No se deben emitir comunicados ni alertar a pacientes hasta tener certeza técnica absoluta.