
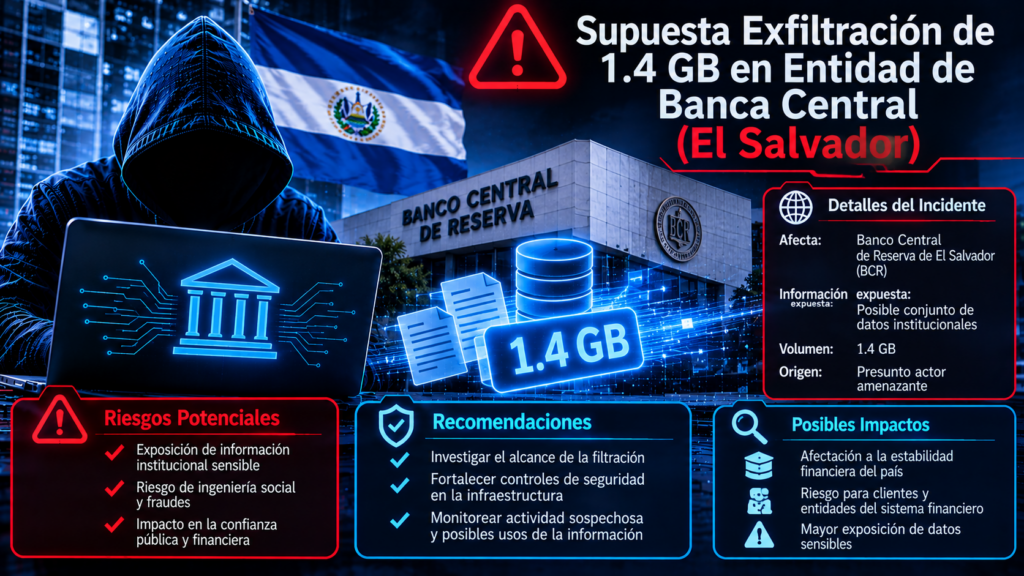
El 9 de noviembre de 2026, los sistemas de inteligencia cibernética interceptaron una publicación en canales de mensajería clandestinos realizada por el grupo de amenazas denominado “Resistencia Team”. El anuncio afirma la supuesta exfiltración de un archivo comprimido de 1427.5 MB (aproximadamente 1.4 GB) titulado “Leak .zip”, presuntamente extraído de la infraestructura de una entidad de banca central y del sector financiero gubernamental en El Salvador. La publicación incluye evidencias visuales con emblemas institucionales como “prueba” del ataque. Sin embargo, la veracidad de la intrusión, el vector de acceso y la autenticidad de los archivos no han sido confirmadas oficialmente por las autoridades competentes salvadoreñas, por lo que el incidente se mantiene estrictamente como una presunta filtración pendiente de validación.
Análisis Técnico y Vectores de Riesgo
El impacto potencial de este anuncio es elevado debido a la naturaleza crítica de las instituciones de banca central y su rol en la estabilidad económica nacional.
- Volumen y Naturaleza de los Datos: El archivo de 1.4 GB presuntamente contiene documentación interna, bases de datos, registros financieros y archivos operativos. De comprobarse su legitimidad, esta información podría exponer operaciones interbancarias, políticas monetarias o datos sensibles de funcionarios.
- Perfil del Actor (Resistencia Team): La utilización de canales de mensajería encriptados (como Telegram) para liberar volcados de datos gubernamentales adjuntando logotipos oficiales es una táctica característica de grupos hacktivistas o actores motivados por la disrupción política y mediática. Su objetivo principal suele ser generar inestabilidad y dañar la reputación institucional más que la extorsión financiera directa.
- Riesgos de Ataques Derivados: Si la información financiera se hace pública y es verificada por otros actores cibercriminales, existe un alto riesgo de que la utilicen para identificar debilidades estructurales en los sistemas de pago del país, o para diseñar campañas de Spear Phishing altamente sofisticadas dirigidas al sector bancario privado que interactúa con la entidad central.
Plan de Mitigación Operativa y Respuesta
- Auditoría Perimetral y de Bases de Datos: Revisar de inmediato las puertas de enlace de red, servidores de bases de datos y sistemas internos. El objetivo es verificar la integridad de la infraestructura, buscar indicadores de persistencia (Web Shells, cuentas huérfanas) y descartar cualquier acceso no autorizado.
- Análisis de Flujos de Red (Data Loss Prevention): Ejecutar un análisis retrospectivo exhaustivo del tráfico de red buscando anomalías en los flujos salientes que coincidan con la exfiltración de ~1.4 GB de datos hacia direcciones IP sospechosas o nodos de salida Tor/VPN en fechas recientes.
- Monitoreo Activo de Canales Clandestinos: Rastrear la actividad del grupo “Resistencia Team” para obtener una copia del archivo “Leak .zip”. Este archivo debe ser analizado en un entorno aislado (sandbox) para determinar pericialmente si la información es legítima, si corresponde a datos históricos reciclados o si ha sido fabricada.