
Explotación Activa Zero-Day en VMware vCenter (CVE-2026-123890 – CVSS 9.8); Campaña de Espionaje “ARMORY CASTLE”
El 19 de noviembre de 2026, Broadcom publicó actualizaciones de seguridad urgentes para corregir la vulnerabilidad crítica CVE-2026-123890 (CVSS 3.1: 9.8 Crítico) en el Servicio de Directorio de VMware vCenter. Google y Mandiant confirmaron que el grupo de ciberespionaje vinculado a China conocido como ARMORY CASTLE explotó activamente esta falla como zero-day desde al menos […]
Campaña Activa Contra Sistemas de Control de Refrigeración (OT/ICS) Provoca Pérdidas e Incendios en el Sector Retail
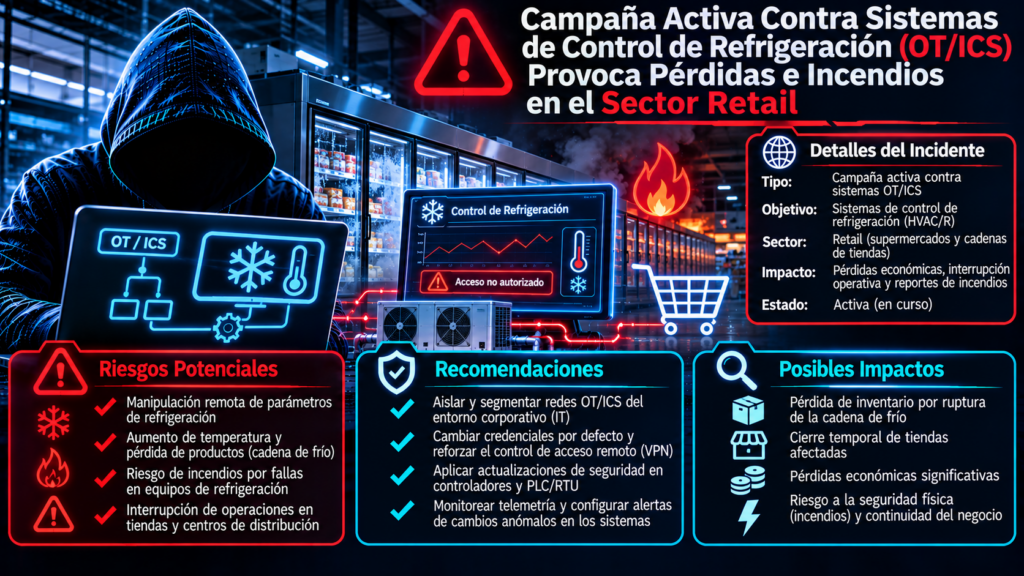
El 18 de noviembre de 2026 se emitió una alerta de severidad Crítica por una campaña activa (in-the-wild) dirigida contra interfaces de gestión de refrigeración y controladores industriales de temperatura expuestos a Internet. Los actores de amenazas están explotando vulnerabilidades conocidas, debilidades de autenticación y configuraciones inseguras para comprometer infraestructura de Tecnología Operacional (OT/ICS), afectando […]