
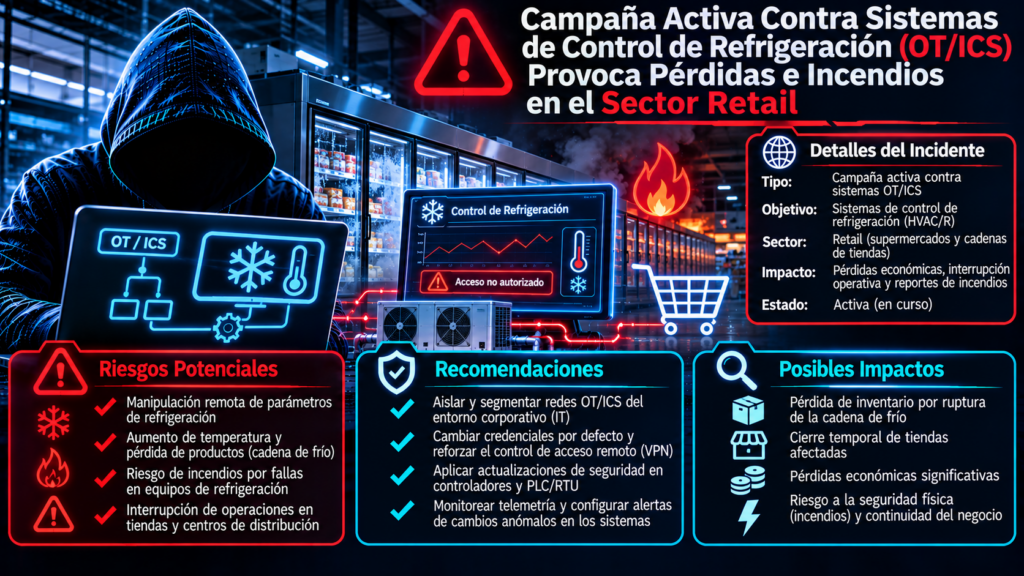
El 18 de noviembre de 2026 se emitió una alerta de severidad Crítica por una campaña activa (in-the-wild) dirigida contra interfaces de gestión de refrigeración y controladores industriales de temperatura expuestos a Internet. Los actores de amenazas están explotando vulnerabilidades conocidas, debilidades de autenticación y configuraciones inseguras para comprometer infraestructura de Tecnología Operacional (OT/ICS), afectando principalmente al sector Retail (supermercados y cadena de frío).
La campaña se ha desarrollado en al menos dos oleadas confirmadas en Europa:
- Primera oleada (11–12 de octubre de 2026, Francia): Compromiso de controladores de refrigeración en aproximadamente 700 ubicaciones comerciales, causando pérdidas masivas de inventario y al menos 15 incendios reportados.
- Segunda oleada (1–2 de noviembre de 2026, Europa): Ataques similares contra sistemas de refrigeración en Bélgica, Estonia, Finlandia, Irlanda, Luxemburgo, Países Bajos y Suecia.
Análisis Técnico y Vectores de Riesgo
Este incidente evidencia cómo el compromiso de dispositivos OT/ICS mal segmentados trasciende el daño digital para generar impactos físicos, operativos y de seguridad industrial severos.
- Tecnologías Afectadas:
- Controladores de refrigeración Danfoss (series AK-SM y AK-SC).
- Sistemas de gestión de refrigeración Copeland XWEB.
- Sistemas de monitoreo remoto Dixell XWEB.
- Otros equipos industriales de refrigeración y control de temperatura accesibles de forma remota.
- Mecánica de Sabotaje Físico: Tras obtener acceso no autorizado, los atacantes alteran parámetros críticos de operación, incluyendo puntos de ajuste de temperatura (setpoints) y horarios de descongelación (defrost schedules). Al forzar a los equipos a entrar en ciclos continuos de calentamiento o descongelación, provocan temperaturas elevadas, descomposición de alimentos o productos sensibles a la temperatura, daños permanentes al hardware y riesgos directos de incendio.
- Vulnerabilidades Asociadas (15 CVEs): La campaña se vincula con un conjunto de vulnerabilidades en estos ecosistemas, entre ellas:
Plan de Mitigación Operativa y Respuesta
- Aislamiento Perimetral Inmediato: Retirar de inmediato la exposición directa a Internet de cualquier interfaz de gestión de refrigeración (Danfoss, Copeland, Dixell o equivalentes). El acceso remoto para mantenimiento debe restringirse estrictamente mediante VPN con Autenticación Multifactor (MFA) y listas de control de acceso por IP (allowlisting).
- Segmentación de Redes IT/OT: Aislar los controladores de refrigeración en VLANs dedicadas sin enrutamiento directo hacia redes corporativas ni salida libre a Internet, aplicando reglas de firewall de denegación por defecto.
- Parcheo y Endurecimiento de Credenciales: Inventariar los modelos y versiones de firmware afectados para aplicar las actualizaciones de seguridad correspondientes a los 15 CVEs listados. Reemplazar de inmediato cualquier contraseña predeterminada o compartida por credenciales robustas y únicas por sitio.
- Monitoreo de Parámetros y Alertas Físicas: Configurar alertas independientes (fuera de la interfaz web comprometible) ante cambios no autorizados en los setpoints de temperatura o ciclos de defrost prolongados, e instruir al personal de tienda/planta para reportar anomalías térmicas al SOC y a mantenimiento de forma inmediata.