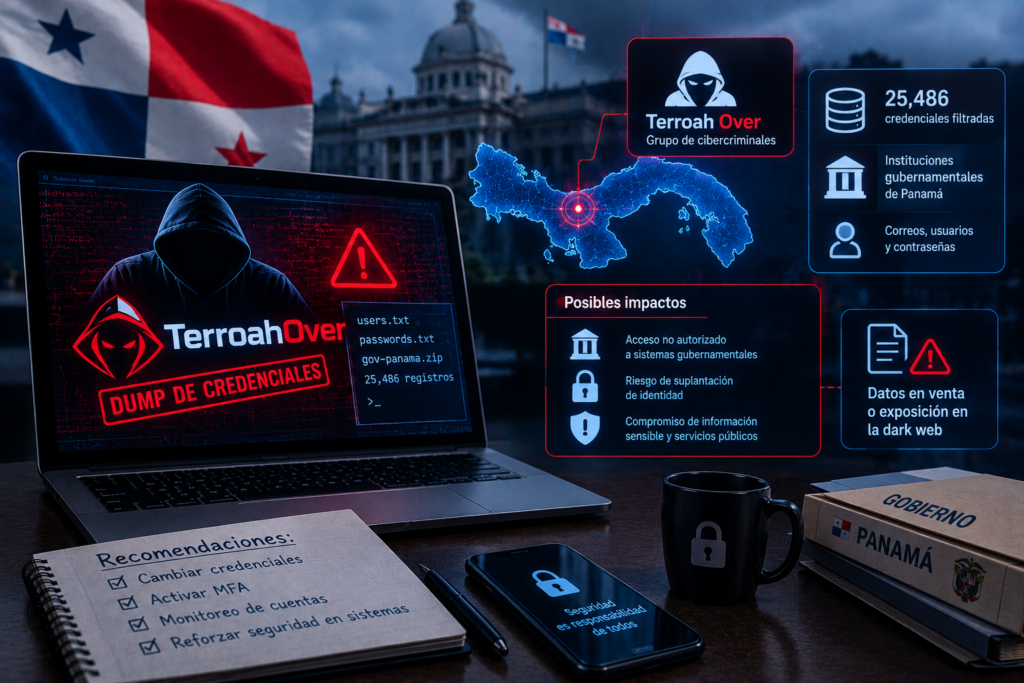
El 26 de octubre de 2026, el equipo inteligencia de amenazas identificó una publicación en foros clandestinos del actor “Terroah Over”, quien afirma haber comprometido la infraestructura web del Gobierno de Panamá y expuesto 25,486 credenciales. El actor dirige su mensaje con una narrativa de hacktivismo político, mencionando directamente al presidente José Raúl Mulino. Hasta la fecha, no existe confirmación técnica independiente de que los servidores centrales o bases de datos del Estado panameño hayan sufrido una intrusión directa.
Análisis Técnico y Vectores de Riesgo
La evidencia lingüística y técnica de la publicación apunta a que no se trata de un ataque a la infraestructura gubernamental, sino de una agregación de datos robados a usuarios finales.
- Huella de Infostealers: La mención específica de la extracción de “inicios de sesión y dispositivos” es la firma característica de registros (logs) generados por malware ladrón de información, como RedLine, Lumma o Vidar. Es altamente probable que el actor haya adquirido estos registros en mercados de la Dark Web filtrándolos por URLs que contengan el dominio.gob.pa y los haya empaquetado como un ataque directo.
- Desmitificación de la Cifra: El volumen de 25,486 credenciales representa líneas de texto en bruto (raw lines) del archivo del atacante y no equivale a un número idéntico de funcionarios comprometidos. La cifra probablemente incluye múltiples registros por usuario, credenciales históricas y cuentas de ciudadanos comunes que guardaron sus contraseñas para portales de trámites (como Panamá Digital o Tribunal Electoral) en navegadores infectados.
- Riesgos de Autenticación Críticos: La exposición de pares de usuario y contraseña facilita ataques masivos de Credential Stuffing. Sin embargo, el riesgo más severo radica en la potencial filtración de tokens de sesión o cookies, lo cual permitiría a los atacantes ejecutar técnicas de Session Hijacking (o Pass-the-Cookie) para eludir los controles de Autenticación Multifactor (MFA) en accesos VPN o correos institucionales críticos.
Plan de Mitigación Operativa y Respuesta
- Validación de Muestras: Obtener una muestra de la base de datos a través de proveedores comerciales de inteligencia para aislar y desduplicar los correos institucionales afectados (@institucion.gob.pa), separándolos de las credenciales de ciudadanos.
- Caza de Amenazas (Threat Hunting): Monitorear los registros de identidad (ej. Azure AD/Entra ID) de los últimos 30 días en busca de anomalías como el “Viaje Imposible” (Impossible Travel), accesos administrativos desde IPs externas, y “Fatiga de MFA” (MFA Fatigue).
- Contención de Identidades: Para las cuentas institucionales confirmadas en la filtración, ejecutar de inmediato un restablecimiento forzado de contraseñas en el Active Directory y revocar todos los tokens de sesión activos para obligar a una re-autenticación limpia y segura.
- Defensa Perimetral: Implementar controles de Rate Limiting y CAPTCHA en los portales de trámites para mitigar los inminentes ataques automatizados de relleno de credenciales.