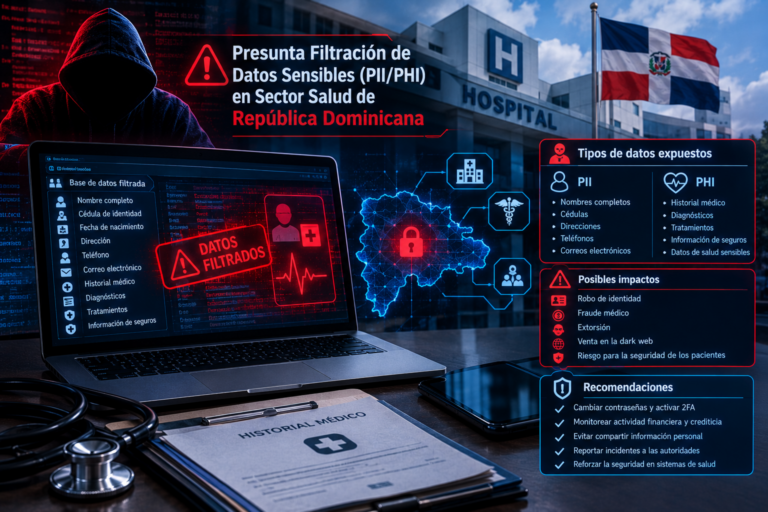
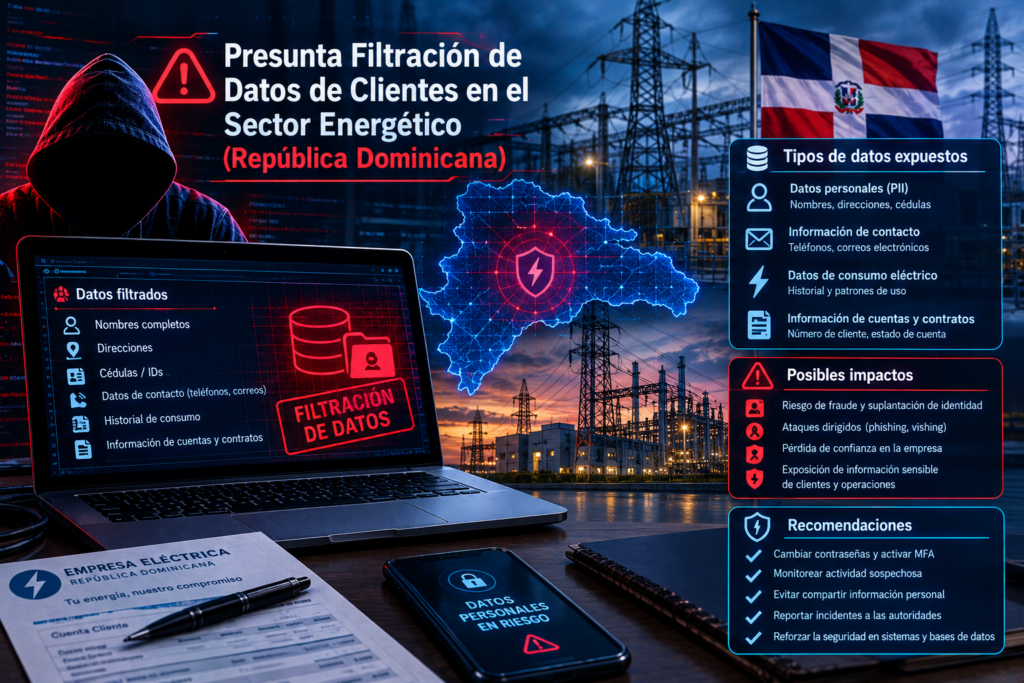
El 30 de octubre de 2026, la inteligencia de fuentes abiertas identificó que un actor de amenazas bajo el seudónimo “K3RN3L_P4N1C” anunció en un foro de ciberdelincuencia la presunta filtración de datos de clientes asociados a una empresa distribuidora de energía en la República Dominicana. El atacante reclama la posesión de “más de 500,000 líneas o registros” y publicó una muestra de aproximadamente 1,000 líneas en formato JSON. Actualmente, el incidente se clasifica como pendiente de verificación, sin confirmación oficial de la entidad afectada. Es imperativo destacar que el análisis de la muestra apunta a un incidente exclusivo del entorno comercial y de Tecnologías de la Información (TI); no existe ninguna evidencia de compromiso en las redes de tecnología operativa (OT), sistemas SCADA o infraestructura de distribución eléctrica.
Análisis Técnico y Vectores de Riesgo
Aunque se dimensionan 500,000 líneas en formato JSON, la estructuración del código sugiere que la afectación real oscila entre 25,000 y 50,000 clientes, no medio millón de identidades únicas.
- Tipología de Datos Expuestos (Comerciales/PII): La muestra contiene identificaciones (Cédulas/RNC), Nombres completos, Direcciones exactas de suministro, Correos electrónicos, Teléfonos y, críticamente, información financiera contractual como montos adeudados y estado del servicio.
- Riesgos Inminentes (Fraude y Extorsión): El riesgo principal es reputacional y financiero para los consumidores. Los ciberdelincuentes utilizarán los balances de deuda reales, el identificador de suministro (NIC) y la dirección para ejecutar campañas de Phishing y Smishing altamente contextualizadas, exigiendo pagos urgentes en portales fraudulentos o enviando brigadas físicas para exigir sobornos bajo la amenaza de corte de servicio.
- Vectores de Exposición Hipotéticos: La estructura JSON apunta a tres posibles causas en el entorno TI:
- API Empresarial Expuesta (IDOR/BOLA): Un endpoint (ej. aplicación móvil/portal de pagos) que no validaba si el usuario era el titular, permitiendo la extracción secuencial (scraping) de la base de datos.
- Exposición en Nube: Un respaldo de base de datos comercial alojado en un contenedor (ej. AWS S3) mal configurado y público.
- Compromiso de Proveedor Externo: Robo de credenciales a empresas subcontratadas para cobranza (Call Centers).
- Evaluación del Actor: “K3RN3L_P4N1C” presenta un perfil oportunista (Data Broker), motivado económicamente o por reputación en foros, sin afiliación conocida a grupos APT estatales o sindicatos de Ransomware.
Plan de Mitigación Operativa y Respuesta
- Preservación y Threat Hunting (Caza de Amenazas): El SOC debe salvaguardar de inmediato todos los registros (logs) de los WAF, API Gateways, Firewalls y bases de datos de los últimos 30-90 días. Buscar direcciones IP (o bloques CIDR) que hayan realizado cientos de miles de peticiones HTTP GET/POST consecutivas a endpoints de consulta de balance (indicador de scraping masivo vía API).
- Contención de APIs (Mitigación Temporal): Restringir inmediatamente el acceso o colocar en mantenimiento temporal las APIs comerciales vulnerables, e implementar políticas estrictas de limitación de tasa (Rate Limiting) en el WAF.
- Validación de Muestra: El equipo interno de TI debe extraer una muestra aleatoria de su sistema de facturación y cruzarla con los datos visibles en la publicación del atacante (verificando la frescura de los “montos adeudados”) para determinar su autenticidad.
- Notificación Estratégica: Notificar de forma privada al Centro Nacional de Ciberseguridad (CNCS) según la Ley 172-13, y diseñar una campaña de Relaciones Públicas advirtiendo a la ciudadanía que desestime mensajes exigiendo pagos fuera de los canales oficiales.