
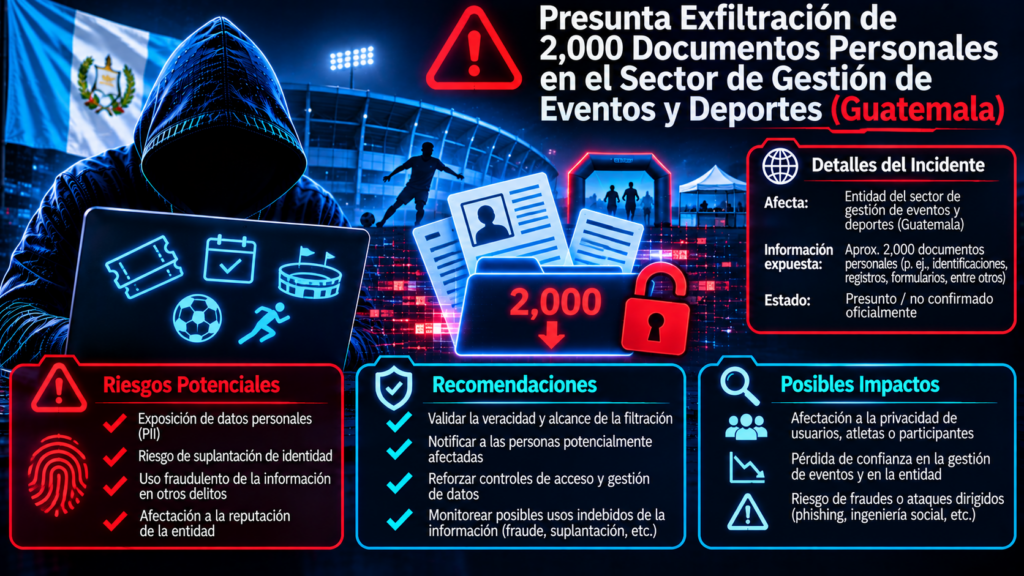
El 18 de noviembre de 2026, los sistemas centralizados de inteligencia cibernética interceptaron una publicación en foros clandestinos realizada por el actor de amenazas identificado como “0x9914”. El operador afirma haber sustraído y liberado públicamente a través de enlaces de descarga en plataformas de terceros (Gofile) un repositorio de aproximadamente 2,000 archivos en formato PDF pertenecientes a una iniciativa del sector de gestión de eventos y actividades deportivas en Guatemala. El paquete presuntamente contiene formularios de registro, documentos oficiales de identificación, números de teléfono y direcciones de correo electrónico de participantes. Cabe destacar estrictamente que ni la ocurrencia de la intrusión ni la autenticidad de los documentos han sido confirmadas oficialmente por los organizadores o las autoridades locales, por lo que el incidente se clasifica como presunto y no confirmado.
Análisis Técnico y Vectores de Riesgo
Aunque el sector de eventos recreativos no suele ser considerado infraestructura crítica, la recopilación masiva de copias de documentos oficiales convierte a estos repositorios en objetivos rentables para el cibercrimen.
- Exposición de Documentación Oficial y PII: La presunta filtración de copias de documentos de identificación personal junto con formularios de registro en formato PDF otorga a los actores maliciosos material de alto valor para perpetrar robo de identidad, apertura fraudulenta de cuentas y estafas documentales.
- Vectores de Ingeniería Social (Phishing y Smishing): La disponibilidad de números de teléfono y correos electrónicos en texto plano, sumada al contexto de participación en eventos deportivos, facilita el diseño de campañas de ingeniería social altamente creíbles dirigidas a los usuarios afectados.
- Posibles Vectores de Compromiso: La extracción de un volumen específico de documentos PDF (~2,000 archivos) suele estar asociada a repositorios de almacenamiento en la nube mal configurados (ej. buckets públicos o carpetas compartidas sin restricciones) o a fallas de control de acceso (IDOR) en portales web de inscripción de participantes.
- Rápida Propagación: El uso de servicios legítimos de alojamiento de archivos como Gofile permite la descarga anónima y masiva del paquete, acelerando su replicación en otros foros clandestinos antes de que pueda ser contenido.
Plan de Mitigación Operativa y Respuesta
- Auditoría Urgente de Almacenamiento y Portales: Revisar de inmediato los registros de acceso (Access Logs) de los portales de inscripción y las políticas de permisos en las plataformas de almacenamiento en la nube utilizadas para resguardar formularios, con el fin de identificar el vector de exfiltración y cerrar cualquier exposición pública.
- Gestión de Eliminación (Takedown): Reportar y solicitar de forma inmediata la eliminación de los enlaces de descarga alojados en plataformas de terceros (Gofile) por violación de términos de servicio y exposición de datos personales, buscando frenar la propagación inicial del repositorio.
- Alerta Temprana a Participantes: De confirmarse internamente la autenticidad de la muestra, notificar oportunamente a los individuos cuyos documentos y datos de contacto figuren en el paquete, recomendándoles extremar precauciones ante intentos de phishing, smishing y posibles usos indebidos de su identidad.