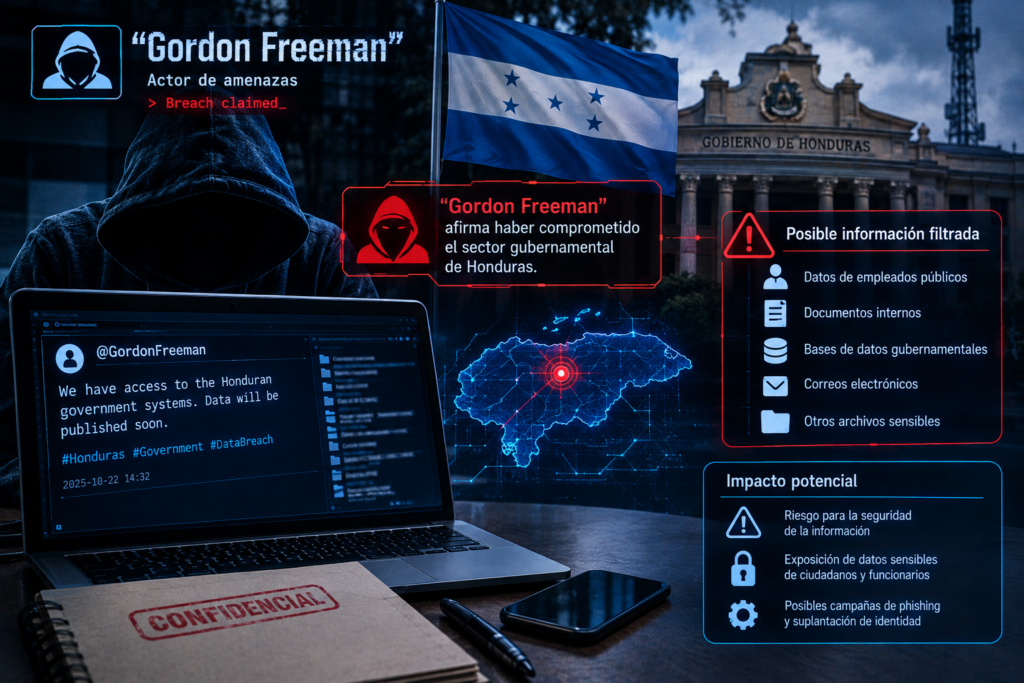
El 28 de octubre de 2026, el actor de amenazas “Gordon Freeman” afirmó haber comprometido la infraestructura de una entidad gubernamental del sector diplomático en Honduras a través de una API expuesta. Asegura haber extraído presuntamente una base de datos JSON (58.5 MB) con 40,127 registros que contienen Información de Identidad Personal (PII) y hashes de contraseñas, publicando una muestra de 5,000 registros. Al no existir confirmación oficial, el incidente se clasifica estrictamente como una presunta filtración pendiente de validación independiente.
Análisis Técnico y Vectores de Riesgo
Aunque las afirmaciones en estos foros a menudo requieren escepticismo, las métricas volumétricas declaradas (58 MB para 40k registros JSON) presentan coherencia técnica.
- Exposición PII y Riesgo Operativo: De ser auténticos, los registros incluyen nombres completos, Documentos Nacionales de Identidad (DNI), direcciones, correos electrónicos y teléfonos. Esta información permitiría a grupos cibercriminales escalar ataques mediante Spear Phishing dirigido a funcionarios institucionales o realizar fraudes de suplantación de identidad en el sector financiero cruzando el DNI con otras filtraciones.
- Vector de Ataque (API): La presunta exfiltración desde una API sugiere dos hipótesis técnicas primarias:
- Vulnerabilidad BOLA/IDOR: El actor pudo manipular identificadores en las peticiones HTTP para extraer toda la base de datos de manera automatizada (scraping/paginación abusiva) debido a la ausencia de Rate Limiting.
- Endpoint No Autenticado: Una ruta diseñada para exportaciones internas expuesta accidentalmente a Internet público sin requerir tokens de autorización.
- Hashes de Contraseñas: El riesgo de los hashes expuestos dependerá del algoritmo criptográfico subyacente; de ser descifrables (cracking fuera de línea), los atacantes podrían reutilizar las claves para ingresar a redes VPN institucionales si los usuarios reciclan sus contraseñas.
- Contexto de Amenaza: El actor advirtió que este ataque presuntamente sería el primero de una “serie” contra instituciones hondureñas, una táctica de intimidación común en foros clandestinos que actualmente no está sustentada por ataques paralelos.
Plan de Mitigación Operativa y Respuesta
- Preservación y Threat Hunting (Caza de Amenazas): Los equipos de seguridad deben salvaguardar de inmediato todos los registros (logs) web y de WAF de los últimos 30 días para evitar pérdida por sobreescritura. Se debe realizar una búsqueda identificando ráfagas de consultas a rutas de API o direcciones IP que hayan transferido volúmenes de datos cercanos a ~58 MB.
- Protección Perimetral de APIs (Mitigación Temporal): Realizar un inventario de emergencia de las APIs expuestas. Configurar el API Gateway para bloquear peticiones provenientes de redes anónimas (Tor, VPNs comerciales) e imponer estrictas políticas de limitación de tasa (Rate Limiting).
- Preparación Institucional: Ante el riesgo de descifrado de los hashes, se recomienda ordenar un reinicio preventivo global de contraseñas en los directorios activos del sector afectado y verificar que la Autenticación Multifactor (MFA) esté operando correctamente.