
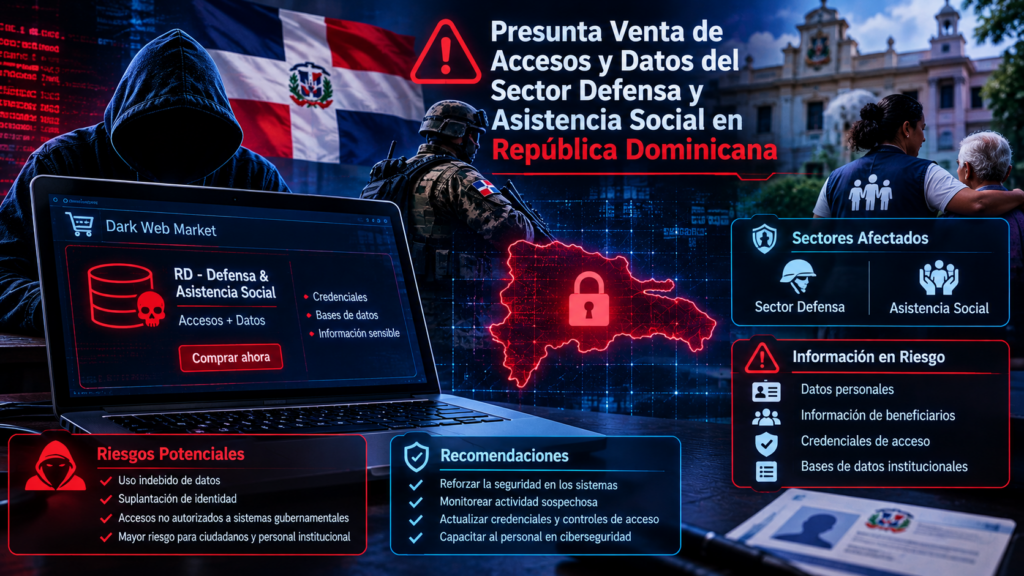
El 31 de octubre de 2026, los sistemas centralizados de inteligencia cibernética interceptaron una oferta comercial en canales ilícitos atribuida al actor de amenazas conocido como “SoulhemTeam”. El informe documenta la venta inminente de credenciales de acceso y grandes volúmenes de datos sensibles pertenecientes a entidades estratégicas de la República Dominicana. Específicamente, el actor afirma tener comprometidos activos del sector de asistencia social (protección a envejecientes), el sector defensa y fuerzas armadas, y el sector de registro de vehículos e inspecciones técnicas. Cabe destacar estrictamente que la veracidad de estas intrusiones no ha sido confirmada oficialmente por el gobierno dominicano, por lo que el estado de la amenaza se clasifica de manera definitiva como presunto y no confirmado.
Análisis Técnico y Vectores de Riesgo
La naturaleza del anuncio sugiere que “SoulhemTeam” opera bajo modalidades mixtas de intermediación de accesos iniciales (Initial Access Brokering) y venta de bases de datos (Data Brokering), impactando múltiples verticales críticas del Estado:
- Sector Defensa y Militar: El actor afirma poseer acceso a infraestructuras navales y registros relacionados con aproximadamente 500,000 efectivos militares. De ser auténtica, esta filtración representa un riesgo de seguridad nacional extremo, otorgando a actores hostiles o cibercriminales inteligencia táctica sobre identidades, despliegues y capacidades operativas.
- Sector Asistencia Social (Envejecientes): La oferta de bases de datos institucionales de este sector expone información de poblaciones altamente vulnerables. Estos datos suelen ser explotados rápidamente para campañas de phishing dirigido, fraudes de suplantación de identidad y desvío de fondos de asistencia social.
- Sector Tránsito y Registro Vehicular: El anuncio sobre la futura venta de bases de datos de matriculación e inspecciones técnicas facilita el fraude documental, la creación de identidades sintéticas y la clonación de registros vehiculares por parte del crimen organizado.
Plan de Mitigación Operativa y Respuesta
- Auditoría Forense Inmediata: Los equipos de respuesta a incidentes en las entidades de defensa, asistencia social y tránsito deben auditar urgentemente sus servidores, pasarelas de API y bases de datos corporativas para descartar brechas activas, persistencia (web shells) o exfiltraciones de datos no autorizadas.
- Revocación Masiva de Accesos: Se debe invalidar de inmediato cualquier cuenta con privilegios administrativos, así como rotar las credenciales de acceso remoto (VPN, RDP, SSH) que puedan haber sido comprometidas u ofrecidas a la venta en estos canales ilícitos.
- Caza de Amenazas (Threat Hunting): Monitorear los registros de identidad (Directorio Activo) y tráfico de red en busca de anomalías, como exportaciones masivas de datos fuera del horario laboral o conexiones desde ubicaciones geográficas atípicas.
- Endurecimiento de Identidades: Confirmar que la Autenticación Multifactor (MFA) se encuentre impuesta de manera obligatoria y sin excepciones para todas las conexiones entrantes a las redes de las instituciones presuntamente afectadas.