El grupo de actores maliciosos denominado Storm-0978 ha sido visto llevando a cabo campañas de phishing hacia entidades de gobiernos europeos y Norteamericanos, mediante la explotación de una vulnerabilidad Zero-Day en productos Windows y Office, dicha vulnerabilidad ha sido rastreada como CVE-2023-36884
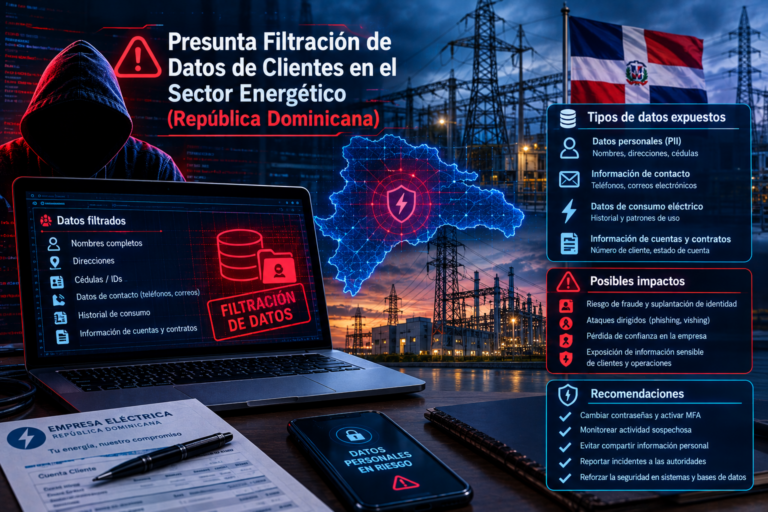
Presunta Filtración de Datos de Clientes en el Sector Energético (República Dominicana)
El 30 de octubre de 2026, la inteligencia de fuentes abiertas identificó que un actor de amenazas bajo el seudónimo “K3RN3L_P4N1C” anunció en un foro