
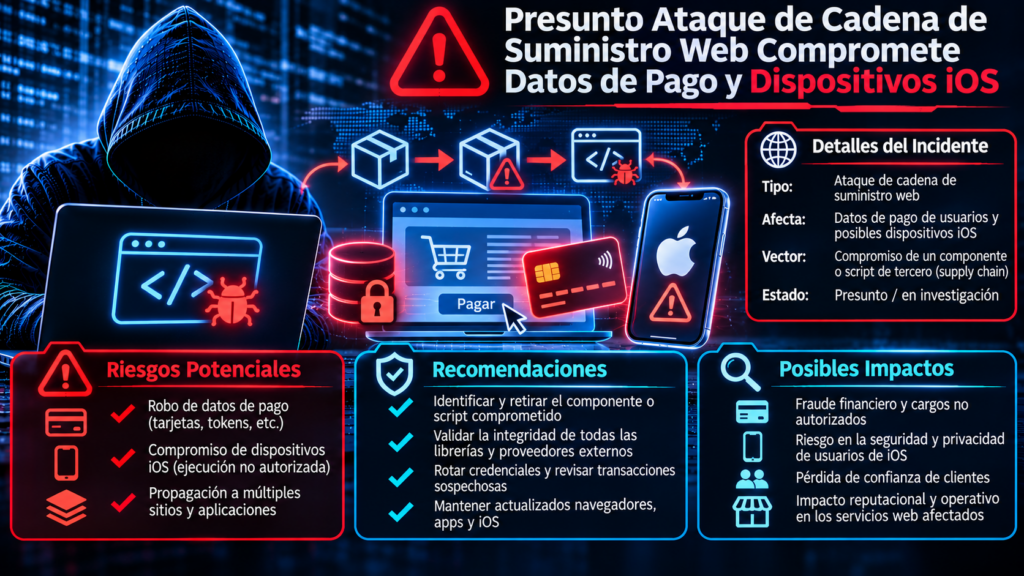
El equipo de monitoreo de inteligencia de fuentes abiertas (OSINT) han detectado reportes urgentes circulando en redes sociales sobre un presunto ciberataque masivo que habría afectado a 178 organizaciones de primer nivel a escala global. Según una alerta atribuida a una firma de seguridad, los atacantes lograron comprometer una reconocida plataforma de optimización web de terceros, inyectando malware en sus componentes. Este compromiso de la cadena de suministro presuntamente permitió cargar scripts maliciosos en los sitios web de las organizaciones clientes, exponiendo a los visitantes a la sustracción de datos de pago y a la explotación directa de vulnerabilidades en dispositivos iOS. El sector de banca y finanzas ha sido señalado como el más afectado, con 32 organizaciones comprometidas, incluyendo un importante banco multinacional con operaciones en Estados Unidos, Hong Kong, México, Singapur, Australia y los Emiratos Árabes Unidos. Al momento, el incidente se clasifica como presunto y no confirmado oficialmente por las entidades afectadas.
Análisis Técnico y Vectores de Riesgo
El ataque descrito presenta las características clásicas de un compromiso de cadena de suministro digital avanzado (similar a las operaciones de Magecart o Digital Skimming), con el agravante de apuntar también a la explotación de endpoints móviles.
- Vector de Ataque (Cadena de Suministro): Al vulnerar la plataforma central de optimización web, los atacantes eludieron las defensas perimetrales individuales de las 178 organizaciones. Los sitios web corporativos confían implícitamente en el código JavaScript provisto por esta plataforma, ejecutando la carga maliciosa directamente en el navegador del cliente final.
- Sustracción de Datos Financieros (Formjacking): La inyección de scripts diseñados para robar datos de pago indica que el código malicioso intercepta silenciosamente la información ingresada por los usuarios en los formularios de los portales transaccionales antes de que sea encriptada y enviada a los servidores legítimos del banco o comercio.
- Explotación de Dispositivos iOS: La capacidad reportada para explotar dispositivos iOS de los visitantes eleva drásticamente el perfil del atacante. Esto sugiere el despliegue de exploits tipo Drive-by Download o Zero-Day orientados a navegadores móviles (como Safari/WebKit), lo que podría permitir a los actores de amenazas comprometer completamente el dispositivo del usuario final, más allá del simple robo de tarjetas de crédito.
- Impacto Sistémico: La presunta afectación transversal a sectores como medios de comunicación globales, aerolíneas, retail, plataformas de CRM, hardware criptográfico y, predominantemente, la banca multinacional, subraya un riesgo de exposición de datos a escala global.
Plan de Mitigación Operativa y Respuesta
- Auditoría y Bloqueo de Dependencias Externas: Identificar urgentemente si los portales web corporativos y transaccionales cargan scripts de plataformas de optimización web o analíticas de terceros. Como medida precautoria, se debe evaluar la suspensión temporal de estas integraciones hasta que el proveedor verifique la integridad de sus librerías JS.
- Endurecimiento de CSP (Content Security Policy): Revisar y restringir las políticas CSP de los portales web para asegurar que los navegadores de los clientes solo puedan ejecutar scripts provenientes de dominios estrictamente autorizados, y que la exfiltración de datos (conexiones salientes desde el navegador) hacia dominios no reconocidos sea bloqueada por defecto.
- Implementación de SRI (Subresource Integrity): Asegurar que todas las etiquetas <script> que cargan recursos de terceros incluyan atributos SRI (hashes criptográficos). Esto garantiza que el navegador del usuario rechace la ejecución del código si el archivo fue alterado maliciosamente en el servidor del proveedor.
- Caza de Amenazas (Monitoreo de Integridad): Utilizar herramientas de monitoreo de sintéticos o soluciones de seguridad del lado del cliente (Client-Side Security) para inspeccionar continuamente el comportamiento de los formularios de pago, detectando modificaciones no autorizadas en el DOM o comportamientos anómalos de keylogging.